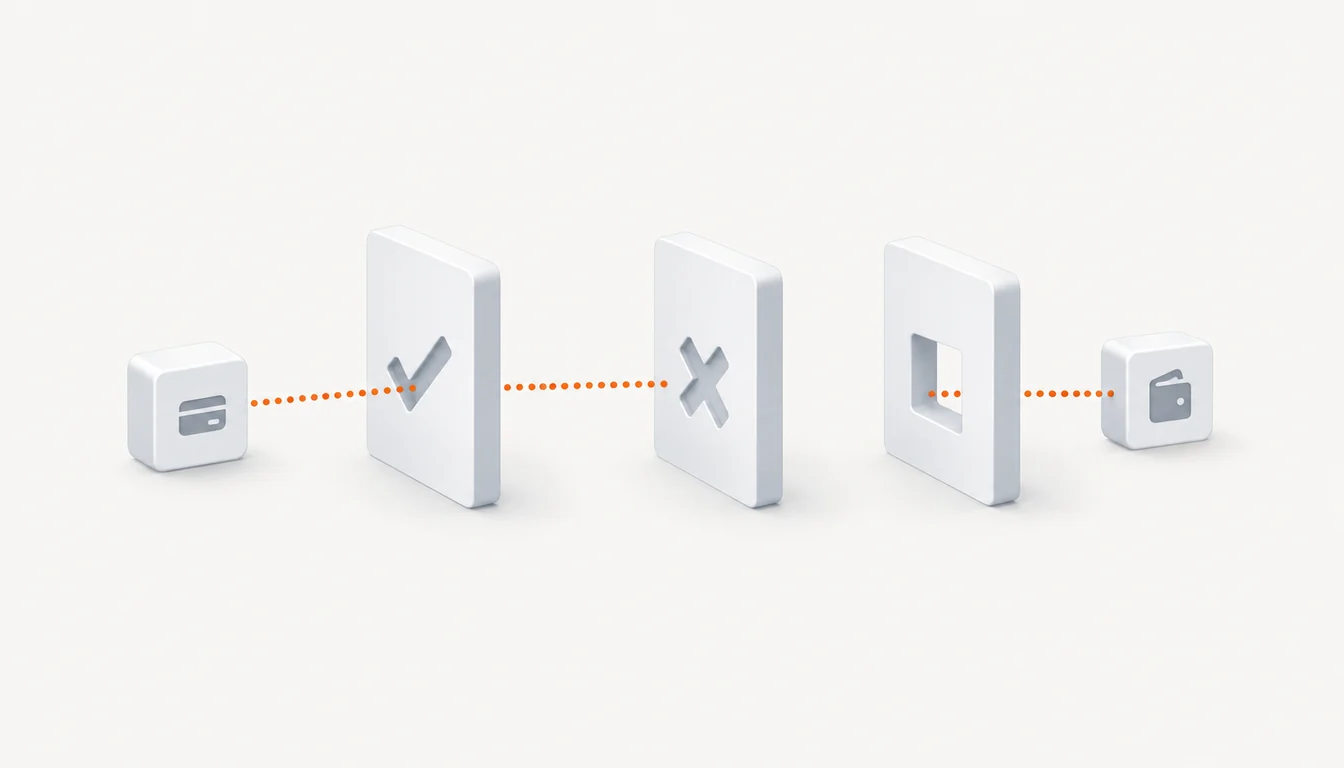
Alışverişi ödemek için “Cüzdanı bağla” düğmesine basıyorsunuz. Sahte ödeme sayfası hemen bir imza istiyor ve bunu ödeme onayı diye sunuyor. İstek, token harcama izni veya hesabınıza kod yetkisi verebilir. Böyle bir onayda kayıp, faturada gördüğünüz tutarı aşabilir.
Ürün veya hizmet alırken kendi cüzdanınızdan adrese transferi seçin. Cüzdanı siteye bağlamadan faturadaki bilgileri kullanın. Alıcıyı, varlığı, ağı ve tutarı karşılaştırdıktan sonra o gönderimi onaylayın. Bu transfer için siteye kalan bakiyeyi harcama hakkı vermeniz gerekmez.
Ödeme sırasında hangi isteği onaylıyorsunuz?
Cüzdanda açılan pencerelerin anlamı farklı olabilir. Siteyle bağlantı kurmak, belirli adrese transfer yapmak, token harcama izni vermek ve hesabın hangi kodu çalıştıracağını seçmek ayrı kararlardır. Sayfadaki “Ödemeyi tamamla” yazısı bunları aynı işlem yapmaz. Cüzdanın gösterdiği isteği okuyun; sitedeki açıklamayı tek başına yeterli saymayın.
Fatura için transfer planladıysanız, gönderilecek tutar ve alıcı bellidir. Onay penceresinde başka tür izin görmeniz ayrı açıklama gerektirir. Ne anlama geldiğini bilmediğiniz imzayı, ödeme akışında sıradaki adım olduğu için kabul etmeyin. Satın alacağınız ürünü biliyor olmanız, o iznin kapsamını bildiğiniz anlamına gelmez.
Paymos neden adres ve QR gösteriyor?
Paymos, cüzdanı siteye bağlamadan ödeme yöntemini bilinçli olarak seçti. Ödeme sayfasında fatura bilgileri ve QR görünür. WalletConnect desteklenmez; parayı kendi cüzdanınızdan gönderirsiniz.
Bilgisayardaki QR, adresi veya seçtiğiniz cüzdanın ödeme linkini içerebilir. Cüzdan o linki seçilen ağda destekliyorsa varlık, ağ ve tutar alanlarını doldurmaya yardımcı olur. Mobil cihazdaki QR yalnızca adresi içerir. Tutarı ve diğer bilgileri ayrıca karşılaştırın; linkin alanları doldurmuş olması bu kontrolü kaldırmaz.
Transferi yine cüzdanda imzalarsınız. Onayınız belirli gönderime aittir; siteye bakiye üzerinde ayrıca yetki vermezsiniz. Daha önce başka işlemlerde verdiğiniz izinler ise bu ödeme yöntemiyle iptal olmaz. Onları ayrıca incelemeniz gerekir.
Cüzdanı bağlamak tek başına para harcama izni mi?
Bağlantı tek başına token harcama izni vermez veya hesabı kod çalıştırmak üzere yetkilendirmez. Site genellikle seçtiğiniz açık adresleri ve ağları görür, ardından cüzdana başka istekler önerebilir. MetaMask'ta bağlı hesapları ve ağları site izinlerinden inceleyebilirsiniz.
Cüzdan bağlantısını kullanan meşru hizmetler de vardır. Sahte sayfa örneğinde tehlike, bağlantıdan sonra gelen isteğin içeriğindedir. Connect düğmesi o içeriği anlatmaz. Bir bağlantı isteğini onaylamış olmanız, daha sonra gelen imza veya harcama iznini de onaylamanız gerektiği anlamına gelmez.
Token harcama izni ne kadar geniş olabilir?
Approve veya allowance, belirli adresin belirli tokenı bir limite kadar harcamasına izin verir. Limit satın aldığınız ürünün tutarını aşabilir; izin alışveriş bittikten sonra da geçerli kalabilir. MetaMask token izinlerini ve iptallerini açıklıyor.
Tekrarlanan işlemlerde bu izin aynı adımı yeniden yapmaktan kurtarabilir. Ancak izni alan adres kötü niyetliyse risk de limite kadar genişler. Transferle ödemek istediğiniz faturada böyle bir istek çıkarsa durun. Kimin harcama hakkı alacağını ve hangi tutara kadar kullanacağını öğrenmeden onay vermeyin.
Komisyonsuz imza harcama hakkı verebilir mi?
İmza atarken hemen gas ödememek, yetkinin küçük olduğunu göstermez. ERC-2612 standardını destekleyen tokenlarda permit imzasını başka biri ağa gönderebilir ve böylece harcama izni oluşabilir. İmzadaki harcama adresine ve tutara bakın.
Mesajdaki son tarih, imzanın ne zamana kadar ağa sunulabileceğini sınırlar. Daha önce oluşmuş harcama izninin o tarihte kendiliğinden biteceğini söylemez. Sayfa bu isteği giriş veya alışveriş onayı diye adlandırsa da imzalanan verinin anlamı değişmez. Ödeme niyetinizle verilen yetkiyi ayrı ayrı değerlendirin.
EIP-7702 neden birden fazla ağı etkileyebilir?
EIP-7702, seçilen kodu EVM hesabınızın bağlamında çalıştırır. Kötü niyetli kod hesabın fonlarını yönetebilir. Ethereum, kullanıcıya böyle bir yetki imzalatan oltalama sayfalarını EIP-7702 rehberinde anlatıyor.
chain_id=0 içeren yetkilendirme tek ağa bağlı değildir. EIP-7702 destekleyen birden fazla EVM ağında uygulanabilir. Her ağda, işlem sayacı nonce dahil yetkilendirme koşulları ile çalıştırma koşullarının karşılanması gerekir. Standart bu sınırları koyar; her imzayı veya tüm blokzincirleri kapsamaz.
Tek seferlik fatura ödemesinde amaç belli tutarı göndermektir. Hesaba kod yetkisi vermek ise hesaptaki fonların nasıl kullanılacağını değiştirir. Bu nedenle böyle bir isteği sıradan gönderimin yerine kabul etmeyin.
Göndermeden önce neyi karşılaştırmalısınız?
Faturayı bildiğiniz kaynaktan açın ve sitenin adresine bakın. Cüzdandaki alıcı, varlık, ağ ve tutarı faturayla karşılaştırın. QR taramasından sonra da aynı kontrolü yapın. Beklenen transfer yerine açıklanmamış izin ya da hesap yetkisi görürseniz durup nedenini öğrenin.
Cüzdan uyarıları kontrolün bir parçasıdır. MetaMask, güvenlik uyarılarının bütün tehditleri bulmadığını belirtir. Uyarı çıkmayan isteği de okuyun; bilinmeyen bir yetkiyi onaylamak için sessiz bir ekran yeterli gerekçe değildir.
| İşlem | Neye izin verirsiniz |
|---|---|
| Bağlantı | Seçilen adresleri görmeye ve istek önermeye |
| Transfer | Seçilen varlığı belirtilen ağ ve adrese göndermeye |
| Token harcama izni | Belirli adresin tokenı limit dahilinde harcamasına |
| EIP-7702 yetkilendirmesi | Seçilen kodun EVM hesabınızın bağlamında çalışmasına |
Sık sorulan sorular
QR ile ödeme güvenli mi?
QR yanlış alıcının bilgilerini içerebilir. Faturanın kaynağını ve cüzdandaki bilgileri göndermeden önce karşılaştırın.
Adrese transferde de imza gerekir mi?
Evet. Transferi cüzdanda onaylarsınız. Siteye kalan bakiyeyi harcama hakkı veren ayrı bir izin gerekmez.
Site bağlantısını kesmek token iznini iptal eder mi?
Hayır. Blokzincirdeki harcama iznini ayrı işlemle iptal etmeniz gerekir. Bağlantıyı kesmek o izni kaldırmaz.
Kaynaklar
- 1. EIP-7702: Set Code for EOAs (accessed 2026-10-09)
- 2. Pectra EIP-7702 guidelines (accessed 2026-10-09)
- 3. How to manage dapp permissions (accessed 2026-10-09)
- 4. ERC-2612: Permit Extension for EIP-20 Signed Approvals (accessed 2026-10-09)
- 5. How to revoke smart contract allowances/token approvals (accessed 2026-10-09)
- 6. How to manage security alerts to protect your wallet (accessed 2026-10-09)
Son gözden geçirme: 9 Eki 2026